Cibersegurança vira investimento e passa a ditar o futuro das empresas
Segundo a Claranet, board que enxerga cibersegurança como prioridade estratégica nos negócios da companhia evita prejuízos financeiros, reputacionais e regulatórios irreversíveis
São Paulo, 14 de setembro de 2026 - Durante muitos anos, a tecnologia foi vista pelas empresas como uma área essencialmente operacional. O investimento em TI costumava ser associado à manutenção da infraestrutura, suporte interno e redução de falhas, ou seja, um custo necessário para manter a companhia funcionando. No entanto, na visão da Claranet - provedora global de serviços de tecnologia com expertise em Cloud, AI, Data, Cybersecurity, Applications e Workplace - a cibersegurança não deve ser mais vista como despesa operacional e sim, como investimento em continuidade, reputação e resiliência corporativa, movimento que deve começar pelos conselhos administrativos.
Com a mudança desse cenário, a transformação digital elevou a tecnologia ao centro das estratégias corporativas. Hoje, empresas crescem, vendem, se relacionam com clientes e criam modelos de negócio apoiadas diretamente em plataformas digitais, dados, cloud computing, inteligência artificial e conectividade.
Com a cibersegurança, o movimento segue a mesma direção. Se antes segurança da informação era tratadaapenas como uma camada técnicadentro da TI, atualmente, ela ocupa uma posição estratégica na sustentação dos negócios.
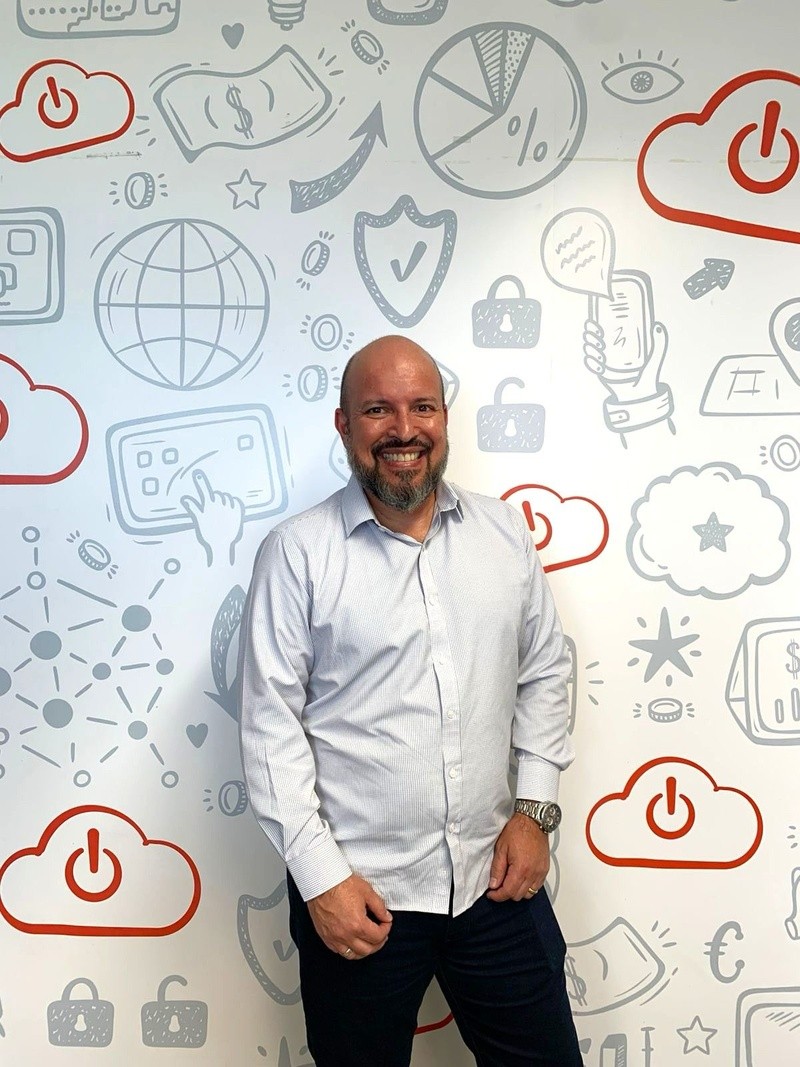
“O problema é que ainda existe uma distância significativa entre o discurso e a prática. É comum vermos discussões em nível executivo sobre riscos cibernéticos que acabam se limitando a apresentações superficiais, indicadores genéricos ou iniciativas voltadas mais para ‘mostrar ação´ do que de fato, resolver vulnerabilidades estruturais”, comenta Luciano Simão, CISO da Claranet no Brasil. “Segurança não pode mais ser tratada como uma pauta de palco. Ela precisa ser encarada como um tema diretamente conectado à sobrevivência da organização”, alerta o executivo.
O papel dos executivos responsáveis pela área vai muito além da implementação de ferramentas. A principal missão é proteger dados, operações, sistemas, reputação e confiança do mercado, os ativos da companhia. Isso exige um trabalho profundo de mapeamento de riscos,análise de vulnerabilidades, revisão de processos e construção contínua de maturidade operacional.
Mas existe um ponto centralnessa equação, que é participação ativa do Board na compreensão clara daquilo que está em jogo. O risco técnico, sozinho, não conversa com o negócio. Quando um executivo ou conselheiro ouve termos excessivamente técnicos, dificilmente consegue dimensionar o impacto real daquela ameaça para a empresa. É responsabilidade das lideranças de cibersegurança traduzirem o risco operacional para a linguagem corporativa, como impacto financeiro, interrupção operacional, perda de clientes, danos reputacionais, questões regulatórias e perda de competitividade.
A decisão sobre investir ou não em segurança raramente é puramente técnica. Ela é estratégica. Toda empresa possui um determinado apetite ao risco. Em alguns casos, o investimento necessário para eliminar completamente uma vulnerabilidade pode não fazer sentido econômico. Em outros, deixar de investir pode representar um dano irreversível à marca.
“É esse tipo de análise que precisa chegar ao Board de forma clara e objetiva. Imagine uma situação em que uma organização identifica um risco com potencial de gerar um prejuízo financeiro limitado e controlável. Talvez a companhia opte conscientemente por assumir esse risco. Agora, quando falamos de incidentes que podem comprometer a imagem da empresa, gerar perda massiva de clientes, vazamento de dados sensíveis ou paralisação operacional, o cenário muda completamente. Nesses casos, o custo da não proteção pode ser infinitamente maior do que o investimento preventivo. Por isso que cibersegurança deve ser tratada como investimento estratégico”, analisa Simão.
Não se trata apenas de evitar ataques, mas sim de garantir continuidade operacional, preservar confiança, sustentarcrescimento digital e proteger valor de mercado.Por isso, o aumento da presença de profissionais como os CISOs nas estruturas executivas das empresas é reflexo diretodessa transformação. Cada organização possui características próprias, ambientes distintos, níveis diferentes de maturidade tecnológica e exposições específicas a riscos. Não existe fórmula única. Existe estratégia alinhada ao negócio.
Ao mesmo tempo, o cenário de ameaças evolui em velocidade acelerada. Os ataques estão mais sofisticados, automatizados e direcionados. Isso exige das empresas uma combinação cada vez maior de ferramentas, processos, monitoramento contínuo, inteligência de ameaças e governança.
Naturalmente, isso demanda investimento. Mas, talvez, o maior erro ainda seja enxergar esse investimento apenas pelo prisma do gasto imediato, sem considerar o custo potencial de uma crise cibernética, já que um incidente relevante pode significar perda de receita,queda no valorda marca, açõesjudiciais, sanções regulatórias e danos permanentes à reputação.
“O questionamento que os Boards precisam fazer não é quanto custa investir em cibersegurança?, mas, sim: quanto custará se a empresanão estiver preparada se um incidente acontecer?”, conclui Simão.
As organizações que entenderem isso deixarão de tratar segurança como obrigação técnica e passarão a incorporá-la como elemento central da estratégia corporativa. Porque, no fim, proteger a empresa tambémé proteger o futurodo negócio.
Sobre a Claranet
A Claranet é uma provedora global de serviços de tecnologia com um propósito claro: impulsionar o futuro digital dos clientes. Com expertise em Cloud, AI, Data, Cybersecurity, Applications e Workplace, atua de forma consultiva, apoiando empresas em todas as etapas na jornada da transformação digital, desde a estratégia até a implementação de soluções personalizadas, com eficiência.
Informações para a Imprensa
Focal3 Comunicação
Angela Pagliacci | [email protected] | (11) 9 8196-9787
Comentários
Entrar para interagir
Nenhum comentário ainda.